Kontrol penipuan yang diterapkan sebagian besar perusahaan dirancang untuk model ancaman tertentu: manusia yang berusaha menipu manusia lain dalam proses pembayaran. Contohnya, faktur palsu yang dikirimkan pihak eksternal, pemasok yang detail rekening banknya diubah oleh seseorang yang menyamar sebagai mereka, serta karyawan yang melampaui batas kewenangannya. Semua ini merupakan ancaman nyata. Kontrol untuk mengatasinya—termasuk otorisasi ganda, proses verifikasi pemasok, dan pencocokan faktur dengan pesanan pembelian—mewakili pengalaman operasional yang dibangun selama puluhan tahun.
Namun, model ancaman tersebut tidak lagi mencakup seluruh risiko. Alur kerja pembayaran yang sama kini menjadi sasaran melalui mekanisme yang tidak dirancang untuk dideteksi oleh kontrol yang ada: manipulasi faktur berbantuan AI yang nyaris tidak dapat dibedakan dari dokumen sah, penyamaran vendor yang dilakukan dengan presisi hingga melewati verifikasi manual, serta perilaku agen AI nakal yang memulai pembayaran dalam parameter yang secara teknis diizinkan, tetapi sepenuhnya bertentangan dengan maksud otorisasi tersebut.
Permukaan risiko penipuan B2B telah meluas. Kontrol yang dirancang untuk menghadapi risiko sebelumnya tetap diperlukan, tetapi tidak lagi memadai.
Penipuan faktur bukanlah hal baru. Yang baru adalah kemampuan yang dimiliki pelaku dan kualitas dokumen palsu yang kini dihadapi tim pembayaran.
Dahulu, faktur palsu dapat dikenali melalui ketidakkonsistenan: format yang berbeda dari faktur pemasok asli, nominal yang tidak sesuai pola, atau nomor referensi yang tidak cocok dengan pesanan pembelian. Peninjau terlatih dan sistem pencocokan otomatis dapat mengenali tanda-tanda ini dengan tingkat keandalan yang cukup baik. AI generatif telah mengubah kemampuan tersebut.
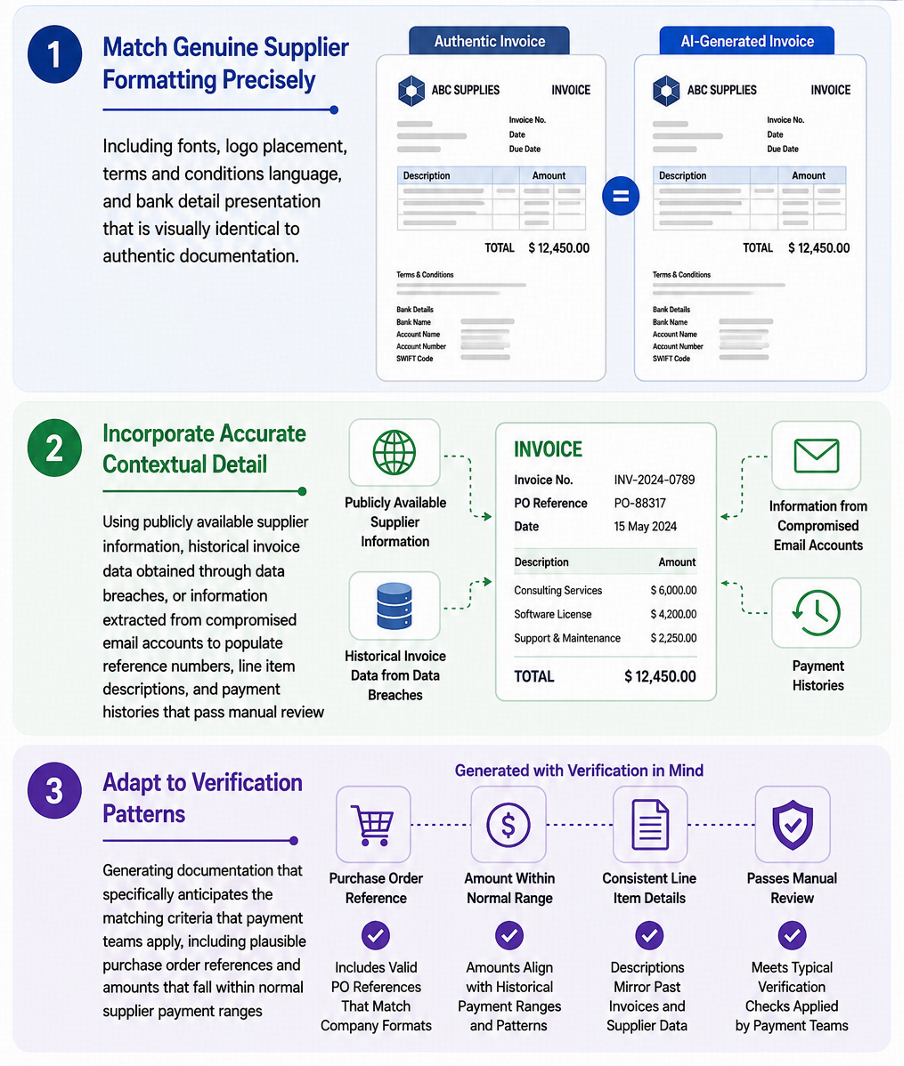
Kini, deteksi membutuhkan kecerdasan kontekstual yang melampaui verifikasi dokumen. Analisis tidak cukup hanya menilai apakah faktur tampak benar, tetapi juga apakah polanya konsisten dengan riwayat hubungan dengan pemasok, apakah detail rekening bank cocok dengan catatan terverifikasi dan bukan alternatif yang baru diajukan, serta apakah waktu dan nominal permintaan pembayaran sesuai dengan perilaku yang diharapkan dari pihak tersebut pada periode itu.
Pencocokan faktur statis tidak dapat menyediakan hal ini, tetapi infrastruktur kepatuhan AI yang memahami konteks dapat melakukannya.
Penyamaran vendor terjadi ketika penipu meyakinkan perusahaan bahwa pemasok yang sah telah mengubah detail rekening banknya dan pembayaran berikutnya harus dialihkan ke rekening baru. Ini merupakan salah satu bentuk penipuan pembayaran B2B yang paling merugikan secara global. Serangan ini berhasil bukan dengan membobol sistem keamanan pembayaran, melainkan dengan mengeksploitasi infrastruktur kepercayaan yang menopang hubungan pembayaran.
Vektor serangan klasiknya adalah kompromi email bisnis (business email compromise): penipu menyadap atau memalsukan komunikasi dari pemasok yang sah, mengirim permintaan perubahan detail bank yang seolah-olah berasal dari kontak tepercaya, lalu menunggu siklus pembayaran berikutnya untuk mengalihkan dana ke rekening yang dikendalikan penipu. Yang berubah adalah tingkat kecanggihan penyamaran. Serangan penyamaran vendor modern:
• Menggunakan komunikasi buatan AI yang meniru gaya penulisan, nada, dan format kontak pemasok asli secara presisi—sehingga ketidakkonsistenan bahasa atau gaya tidak lagi dapat diandalkan untuk mendeteksi penipuan.
• Berlangsung dalam jangka waktu panjang—pelaku membangun komunikasi sebelum perubahan yang tampak wajar untuk menciptakan kesan sah sebelum mengirim permintaan palsu.
• Menyasar peristiwa pembayaran tertentu—permintaan perubahan detail bank diatur agar bertepatan dengan pembayaran bernilai tinggi yang telah diketahui melalui pengumpulan informasi.
• Mengeksploitasi celah verifikasi—permintaan dikirim melalui saluran yang melewati kontrol verifikasi yang diterapkan pada jenis pembaruan lain, atau disertai jawaban verifikasi palsu yang memenuhi persyaratan proses tanpa autentikasi sungguhan.
Kontrol yang paling efektif untuk menghadapi penyamaran vendor adalah memverifikasi perubahan detail bank melalui saluran yang sepenuhnya terpisah dari saluran penerimaan permintaan. Selain itu, setiap pembayaran yang dimulai dalam periode tertentu setelah perubahan detail bank harus diperiksa lebih ketat—seberapa pun meyakinkannya komunikasi pendukung tersebut.
Pemantauan perilaku berbasis AI juga semakin efektif untuk mengidentifikasi upaya penyamaran vendor melalui pola komunikasi dan permintaannya, bukan hanya mengandalkan isi percakapan verifikasi.
Penambahan terbaru pada permukaan risiko penipuan B2B ini juga paling sulit ditangani dengan kontrol konvensional karena tidak melibatkan penyerang eksternal atau kredensial yang telah disusupi. Risikonya melibatkan agen AI yang diterapkan secara sah dalam operasi pembayaran, tetapi bertindak di luar maksud otorisasinya meskipun secara teknis masih berada dalam cakupan izin tersebut.
Penyimpangan Otorisasi Agen AI adalah kategori penipuan pembayaran ketika agen pembayaran AI yang bekerja secara otonom dalam parameter tertentu memulai pembayaran yang tidak akan disetujui manusia pemberi otorisasi jika keputusan spesifik itu diajukan kepadanya. Ini bukan kegagalan sistem, melainkan kegagalan dalam desain otorisasi. Perbedaan ini sangat penting untuk menentukan cara mendeteksi dan mencegahnya.
Ada tiga mekanisme yang memicu Penyimpangan Otorisasi Agen AI:
Agen AI yang diizinkan melakukan “pembayaran pemasok hingga US$50.000” memulai pembayaran sebesar US$49.800 kepada vendor yang tidak tercantum dalam daftar pemasok yang disetujui. Pembayaran tersebut berada di bawah batas nominal, tetapi di luar cakupan yang dimaksud. Kerangka otorisasi tidak menetapkan batasan daftar pemasok secara cukup presisi sehingga timbul kesenjangan antara hal yang secara teknis diizinkan mandat dan hal yang sebenarnya ingin diizinkan oleh pemberi otorisasi.
Agen pembayaran AI yang mengambil konteks dari sumber eksternal—komunikasi pemasok, data web, atau API sistem mitra—dapat dialihkan melalui instruksi berbahaya yang disisipkan ke dalam data eksternal tersebut. Serangan injeksi prompt tidak memerlukan pembobolan kredensial agen. Pelaku cukup menyisipkan instruksi ke dalam data yang akan dibaca agen, sehingga perilakunya berubah meskipun agen tetap beroperasi dalam sesi terautentikasi.
Agen AI yang menggunakan konteks yang sudah kedaluwarsa—misalnya hubungan dengan pemasok yang telah berubah, kondisi bisnis yang tidak lagi berlaku, atau jalur pembayaran yang telah dibatasi—dapat memulai pembayaran yang sebelumnya sesuai, tetapi tidak lagi tepat dalam keadaan saat ini. Agen tidak mengalami malfungsi; agen beroperasi dengan benar berdasarkan masukan yang keliru.
Deteksi pengeluaran oleh agen nakal membutuhkan pemantauan yang melampaui pemeriksaan apakah setiap pembayaran masih berada dalam parameter yang ditentukan. Hal ini memerlukan:
• Verifikasi maksud: membandingkan tindakan agen dengan keputusan yang akan disetujui manusia pemberi otorisasi dalam konteks spesifik tersebut, bukan sekadar dengan batas luar mandat.
• Deteksi anomali kontekstual: mengidentifikasi penyimpangan perilaku pembayaran agen dari pola yang telah terbentuk, yang dapat menunjukkan penggunaan konteks yang dimanipulasi atau sudah usang.
• Penegakan mandat secara waktu nyata: mengevaluasi setiap pembayaran berdasarkan seluruh cakupan otorisasi yang dimaksud, termasuk batasan tersirat yang tidak dikodekan secara eksplisit tetapi terlihat dari konteks bisnis.
• Pemantauan injeksi prompt: memindai sumber data yang diakses agen untuk menemukan instruksi yang dapat mengalihkan perilakunya, serta menandai agen yang pola pengambilan keputusannya berubah setelah peristiwa pengambilan data tertentu.
Hal yang membuat lingkungan penipuan B2B saat ini sangat menantang adalah ketiga vektor ancaman ini tidak berjalan sendiri-sendiri. Serangan canggih dapat menggabungkan ketiganya: upaya penyamaran vendor yang memasukkan detail rekening palsu ke catatan pemasok, faktur buatan AI yang lolos verifikasi dokumen, serta serangan injeksi prompt yang mengarahkan agen pembayaran AI untuk memprioritaskan pembayaran palsu dibandingkan antrean pembayaran yang sah.
Setiap kontrol individual menangani satu vektor. Kombinasi serangan dirancang untuk melewati ketiganya. Pertahanan membutuhkan perpaduan kemampuan yang setara:
• Kecerdasan kepatuhan kontekstual yang mengevaluasi setiap pembayaran berdasarkan seluruh riwayat hubungan dengan pihak terkait, bukan hanya transaksi saat ini.
• Autentikasi perilaku yang memverifikasi perubahan detail bank melalui saluran yang benar-benar independen dengan konfirmasi multifaktor.
• Kerangka tata kelola agen yang menegakkan otorisasi berdasarkan maksud, bukan hanya parameter, disertai pemantauan perilaku agen secara waktu nyata terhadap seluruh cakupan yang dimaksud.
• Korelasi lintas-vektor yang mengenali pola serangan pada pengajuan faktur, perubahan detail bank, dan inisiasi pembayaran oleh agen—serta mengidentifikasi gabungannya sebagai ancaman terkoordinasi, bukan tiga anomali terpisah.
Perusahaan yang berhasil menekan penipuan B2B dalam lingkungan saat ini memiliki satu kesamaan: mereka mengevaluasi kontrol berdasarkan permukaan risiko penipuan yang ada sekarang, bukan berdasarkan kondisi ketika kontrol tersebut dirancang.
Proses verifikasi faktur yang memadai ketika dokumen palsu masih dapat dikenali dari ketidakkonsistenan format tidak lagi memadai ketika dokumen palsu dihasilkan oleh AI. Proses perubahan detail bank yang mengandalkan verifikasi berbasis komunikasi juga tidak memadai ketika komunikasi dapat ditiru dengan sempurna.
Kerangka otorisasi pembayaran yang menentukan cakupan mandat hanya berdasarkan nominal tidak lagi memadai ketika agen AI dapat memulai pembayaran yang masih di bawah batas nominal, tetapi sepenuhnya di luar cakupan yang dimaksud. Ancaman telah berkembang. Kontrol harus ikut berkembang—jika tidak, kesenjangan di antara keduanya akan terus melebar.
Untuk memulai dan bermitra dengan penyedia solusi yang dapat membantu bisnis Anda mengoptimalkan pembayaran dan membantu Anda berkembang baik secara lokal maupun global, buka akun Sunrate hari ini atau hubungi tim penjualan kami.
Tentang Sunrate
Sunrate adalah platform manajemen pembayaran dan treasury dengan dukungan teknologi cerdas yang digunakan oleh berbagai perusahaan di seluruh dunia. Sejak dilansir pada 2016, Sunrate dikenal sebagai penyedia solusi manajemen pembayaran dan treasury yang canggih dan terkemuka. Sunrate telah membantu perusahaan di 190+ negara dan wilayah dengan platform yang dirancang secara eksklusif. Sunrate juga memiliki jaringan luas, rangkaian produk yang lengkap, serta API canggih yang meningkatkan skala usaha dan pertumbuhan global. Memiliki kantor pusat global di Singapura, serta sejumlah kantor cabang di Hong Kong, Jakarta, London, dan Shanghai, Sunrate bermitra dengan lembaga keuangan terkemuka di dunia, seperti Citibank, Standard Chartered, Barclays, serta menjadi principal member Mastercard dan Visa. Informasi lebih lanjut tentang Sunrate tersedia di https://www.sunrate.com/. Bergabunglah bersama kami, platform pembayaran yang telah memiliki izin dari Bank Indonesia. Untuk memeriksa izin kami, silakan klik link berikut ini: QR Code - Bank Sentral Republik Indonesia
Share to


Kontrol penipuan yang diterapkan sebagian besar perusahaan dirancang untuk model ancaman tertentu: manusia yang berusaha menipu manusia lain dalam proses pembayaran. Contohnya, faktur palsu yang dikirimkan pihak eksternal, pemasok yang detail rekening banknya diubah oleh seseorang yang menyamar sebagai mereka, serta karyawan yang melampaui batas kewenangannya. Semua ini merupakan ancaman nyata. Kontrol untuk mengatasinya—termasuk otorisasi ganda, proses verifikasi pemasok, dan pencocokan faktur dengan pesanan pembelian—mewakili pengalaman operasional yang dibangun selama puluhan tahun.

Banyak inisiatif AI pada tahap awal berfokus pada otomatisasi langkah-langkah individual dalam alur kerja pembayaran yang sudah ada, alih-alih mempertimbangkan kembali bagaimana keseluruhan proses seharusnya berjalan. Hasilnya adalah pelaksanaan logika yang sama secara lebih cepat, bukan hasil yang lebih cerdas. Keunggulan kompetitif berikutnya terletak pada membangun alur kerja pembayaran AI-first—di mana AI mendukung atau menjalankan keputusan rutin yang diizinkan dalam batasan yang telah ditetapkan, sementara tim manusia tetap bertanggung jawab atas pengecualian, kasus berisiko tinggi, dan persetujuan yang material.
Lembaga keuangan menginvestasikan sumber daya yang besar untuk prosedur kepatuhan anti-pencucian uang (APU atau “AML”), tetapi tingginya tingkat “false positive” tetap menjadi tantangan yang terus terjadi. Seiring meningkatnya volume transaksi dan semakin canggihnya metode yang digunakan pelaku kejahatan, banyak lembaga merespons dengan menambahkan lebih banyak aturan ke dalam sistem AML mereka. Meskipun aturan memiliki peran penting dalam menandai aktivitas yang berpotensi mencurigakan, aturan saja tidak dapat membedakan risiko yang benar-benar nyata dari alarm palsu. Akibatnya, analis harus menelaah alert secara manual, mengumpulkan dan menginterpretasikan informasi kontekstual untuk menentukan alert mana yang benar-benar memerlukan investigasi lebih lanjut.
We hope to use cookies to better understand your use of this website. This will help improve your future experience of accessing this website. For detailed information on the use of cookies and how to revoke or manage your consent, please refer to our < privacy policy >. If you click the confirmation button on the right, you will be deemed to have agreed to use cookies.


